Domain pflichtspiel.de kaufen?
Wir ziehen mit dem Projekt
pflichtspiel.de um.
Sind Sie am Kauf der Domain
pflichtspiel.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain pflichtspiel.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Botnet Detection, Fachbücher von Cliff Wang, Wenke Lee, David DagonDas Buch "Botnet Detection: Countering the Largest Security Threat" bietet eine umfassende Analyse der Bedrohungen, die von Botnets ausgehen, und stellt innovative Ansätze zur Erkennung und Bekämpfung dieser Sicherheitsrisiken vor. Herausgegeben von führenden Experten auf diesem Gebiet, basiert das Werk auf den Ergebnissen eines Workshops, der im Juni 2006 stattfand. Es vereint aktuelle Forschungsergebnisse und Techniken zur Botnet-Erkennung sowie Strategien zur Reaktion auf diese Bedrohungen. Die Inhalte sind sowohl für Fachleute aus der Industrie als auch für akademische Forscher von Bedeutung und bieten wertvolle Einblicke in die neuesten Entwicklungen und Herausforderungen im Bereich der Cybersicherheit. Das Buch eignet sich zudem als ergänzendes Lehrmaterial für fortgeschrittene Studierende der Informatik und stellt eine wichtige Ressource für alle dar, die sich mit der Thematik der Botnets auseinandersetzen möchten.139,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
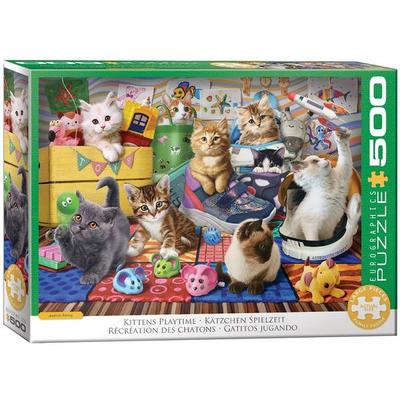
Kätzchen SpielzeitErleben Sie Fröhlichen Spielspaß Mit Dem 500-teiligen Puzzle Kittens Playtime Von Eurographics. Das Liebevolle Motiv Zeigt Eine Bunte Kinderstube Voller Neugieriger Kätzchen, Die Zwischen Spielzeug, Körben Und Lustigen Zeichnungen Herumtollen....14,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie berechne ich meinen aktuellen Punktestand in einem Wettkampf oder einer Prüfung?
Addiere die Punkte, die du für jede richtige Antwort oder jede erfüllte Aufgabe erhalten hast. Subtrahiere die Punkte, die du für falsche Antworten oder unerfüllte Aufgaben verloren hast. Vergleiche dein Ergebnis mit der Gesamtpunktzahl, um deinen aktuellen Punktestand zu ermitteln. **
-
Wie kann man einen Spitzenplatz in einem Wettkampf oder einer Rangliste erreichen?
Um einen Spitzenplatz in einem Wettkampf oder einer Rangliste zu erreichen, ist es wichtig, hart zu trainieren und sich gut vorzubereiten. Zudem sollte man über eine gute Technik und Taktik verfügen. Außerdem ist es entscheidend, mental stark zu sein und sich nicht von Misserfolgen entmutigen zu lassen. **

Ist ein Pokalspiel ein Pflichtspiel?
Ein Pokalspiel ist in der Regel ein Pflichtspiel, da die Teilnahme für die teilnehmenden Mannschaften verpflichtend ist. Die Ergebnisse des Pokalspiels haben Auswirkungen auf die Platzierung und den Verlauf des Wettbewerbs. Zudem können Pokalspiele oft entscheidend für die Saisonziele einer Mannschaft sein, da sie die Chance auf einen Titelgewinn bieten. Spieler und Trainer bereiten sich intensiv auf Pokalspiele vor und nehmen sie ernst, um erfolgreich abzuschneiden. Insgesamt kann man also sagen, dass ein Pokalspiel als Pflichtspiel angesehen werden kann. **
Wie kann man die Gewinnchancen bei Glücksspielen erhöhen, ohne gegen die Spielregeln zu verstoßen?
Man kann die Gewinnchancen bei Glücksspielen erhöhen, indem man sich über die Regeln und Wahrscheinlichkeiten informiert. Es ist auch hilfreich, Strategien zu entwickeln und sein Budget vernünftig zu verwalten. Zudem kann man auf Spiele mit niedrigerem Hausvorteil setzen. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Yasuyori, Tamba: Fangnei - Spielregeln der LiebeskunstFangnei - Spielregeln der Liebeskunst , Das Fangnei wird in Fernost als die ¿Bibel des Sex¿ gefeiert. Seine Empfehlungen werden noch heute von Chinesen und Japanern befolgt. Tamba Yasuyori (912-995) stammte aus einem alten chinesischen Königsgeschlecht und diente dem Kaiser von Japan als Leibarzt. Sein Sammelband zur chinesischen Medizin gehört zum japanischen Nationalschatz. Das von Viktor Kalinke erstmals ins Deutsche übertragene Kapitel Fangnei widmet sich der Frage, wie es gelingen kann, mit Hilfe sexueller Praktiken das Leben zu verlängern. Es geht um innere Anziehung, passende und reizvolle Stellungen, aphrodisierende Substanzen und um den Umgang mit unvermeidlichen körperlichen Unzulänglichkeiten. So wird aus der Liebe eine Liebeskunst. Männer können sie erlernen, damit Frauen glücklich werden. Für sein Kompendium standen Yasuyori Texte zur Verfügung, die später zum Großteil verloren gegangen sind. Daher ist sein Buch von unschätzbarem Wert. "Die grundlegende Gleichheit zwischen Frau und Mann, mit einer leichten, aber entschiedenen Betonung auf der Wichtigkeit des Weiblichen, ist bis heute ein charakteristischer und elementarer Aspekt der chinesischen Sicht auf die Sexualität geblieben." Rev. Yimen Das Buch enthält außer der deutschen Übersetzung die Standardausgabe in chinesischer Sprache, die Pinyin-Lautumschrift sowie zahlreiche Anmerkungen, Kommentare, Abbildungen und eine Einführung zu den Hintergründen. , Anlasser verstärkt > Autoelektrik , Erscheinungsjahr: 20240901, Produktform: Kartoniert, Autoren: Yasuyori, Tamba, Seitenzahl/Blattzahl: 392, Abbildungen: Bildbeispiele und Bildzitate aus der erotischen Kunst des mittelalterlichen China, Farbmalerei auf Seide und Holzschnitte, Keyword: China; Liebe; Sex, Fachschema: Psychologie / Geschlechter~Psychologie / Sozial~Sozialpsychologie~Psychologie / Person, Persönlichkeit, Ich-Psychologie~Sex~Sexualität~Frauenarzt~Frauenheilkunde~Gynäkologie - Gynäkologe~Familie / Psychologie~Psychologie / Familie, Ehe, Liebe, Partnerschaft, Freundschaft~Therapie~Medizin / Studium, Prüfungen, Approbation, Berufe~Medizin / Naturheilkunde, Volksmedizin, Alternativmedizin~Beziehung (psychologisch, sozial)~Hilfe / Lebenshilfe~Lebenshilfe, Fachkategorie: Geschlechterpsychologie~Sozialpsychologie~Das Selbst, das Ich, Identität und Persönlichkeit~Sexualität~Gynäkologie und Geburtshilfe~Therapie und Therapeutika~Medizinstudium, Prüfungsvorbereitung: Membership of the Royal College of Physicians~Alternativmedizin~Umgang mit persönlichen Problemen~Ratgeber: Familie und Partnerschaft~Selbsthilfe und Persönlichkeitsentwicklung, Warengruppe: TB/Gesundheit/Körperpflege/Allgemeines/Lexika, Fachkategorie: Psychotherapie: Paare und Familien, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Leipziger Literaturverlag, Verlag: Leipziger Literaturverlag, Verlag: Klemm, Torsten, Dr., Produktverfügbarkeit: 02, Länge: 246, Breite: 181, Höhe: 35, Gewicht: 861, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber,124,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Botnet Detection, Fachbücher von Cliff Wang, Wenke Lee, David DagonDas Buch "Botnet Detection: Countering the Largest Security Threat" bietet eine umfassende Analyse der Bedrohungen, die von Botnets ausgehen, und stellt innovative Ansätze zur Erkennung und Bekämpfung dieser Sicherheitsrisiken vor. Herausgegeben von führenden Experten auf diesem Gebiet, basiert das Werk auf den Ergebnissen eines Workshops, der im Juni 2006 stattfand. Es vereint aktuelle Forschungsergebnisse und Techniken zur Botnet-Erkennung sowie Strategien zur Reaktion auf diese Bedrohungen. Die Inhalte sind sowohl für Fachleute aus der Industrie als auch für akademische Forscher von Bedeutung und bieten wertvolle Einblicke in die neuesten Entwicklungen und Herausforderungen im Bereich der Cybersicherheit. Das Buch eignet sich zudem als ergänzendes Lehrmaterial für fortgeschrittene Studierende der Informatik und stellt eine wichtige Ressource für alle dar, die sich mit der Thematik der Botnets auseinandersetzen möchten.139,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Kätzchen SpielzeitErleben Sie Fröhlichen Spielspaß Mit Dem 500-teiligen Puzzle Kittens Playtime Von Eurographics. Das Liebevolle Motiv Zeigt Eine Bunte Kinderstube Voller Neugieriger Kätzchen, Die Zwischen Spielzeug, Körben Und Lustigen Zeichnungen Herumtollen....14,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
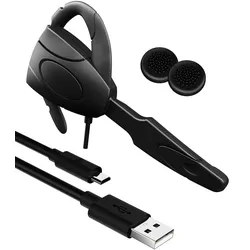
Online Gaming-Kit für Sony PS4Das Online-Gaming-Kit enthält drei MUST HAVE-Accessoires für jeden PlayStation 4-Zocker und wurde speziell dafür entwickelt, dein Online-Spielerlebnis zu verbessern. Das EX4 Wired Chat Headset ist leicht und verfügt über einen flexiblen Ohrbügel, der auf jedem Ohr getragen werden kann. Die angeschlossenen Bedienelemente für Stummschaltung und Lautstärke können angepasst werden, ohne die Hände vom Controller nehmen zu müssen. Mit dem USB-Ladekabel kannst du gleichzeitig zocken und das Gerät aufladen. Daumengriffe verhindern die Abnutzung deines Controllers und verbessern Genauigkeit und Steuerung. EX4 Wired Chat Headset: Stummschaltung und Lautstärkeregelung direkt am Controller Ohraufliegendes, komfortables Design Plug & Play – Einfach anschließen und loslegen9,90 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie berechne ich meinen aktuellen Punktestand in einem Wettkampf oder einer Prüfung?
Addiere die Punkte, die du für jede richtige Antwort oder jede erfüllte Aufgabe erhalten hast. Subtrahiere die Punkte, die du für falsche Antworten oder unerfüllte Aufgaben verloren hast. Vergleiche dein Ergebnis mit der Gesamtpunktzahl, um deinen aktuellen Punktestand zu ermitteln. **
-
Wie kann man einen Spitzenplatz in einem Wettkampf oder einer Rangliste erreichen?
Um einen Spitzenplatz in einem Wettkampf oder einer Rangliste zu erreichen, ist es wichtig, hart zu trainieren und sich gut vorzubereiten. Zudem sollte man über eine gute Technik und Taktik verfügen. Außerdem ist es entscheidend, mental stark zu sein und sich nicht von Misserfolgen entmutigen zu lassen. **
-
Ist ein Pokalspiel ein Pflichtspiel?
Ein Pokalspiel ist in der Regel ein Pflichtspiel, da die Teilnahme für die teilnehmenden Mannschaften verpflichtend ist. Die Ergebnisse des Pokalspiels haben Auswirkungen auf die Platzierung und den Verlauf des Wettbewerbs. Zudem können Pokalspiele oft entscheidend für die Saisonziele einer Mannschaft sein, da sie die Chance auf einen Titelgewinn bieten. Spieler und Trainer bereiten sich intensiv auf Pokalspiele vor und nehmen sie ernst, um erfolgreich abzuschneiden. Insgesamt kann man also sagen, dass ein Pokalspiel als Pflichtspiel angesehen werden kann. **
-
Wie kann man die Gewinnchancen bei Glücksspielen erhöhen, ohne gegen die Spielregeln zu verstoßen?
Man kann die Gewinnchancen bei Glücksspielen erhöhen, indem man sich über die Regeln und Wahrscheinlichkeiten informiert. Es ist auch hilfreich, Strategien zu entwickeln und sein Budget vernünftig zu verwalten. Zudem kann man auf Spiele mit niedrigerem Hausvorteil setzen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.